Dans les prochains jours, je publierai quelques billets expliquant comment apprendre facilement à utiliser un système de gestion des informations et des événements de sécurité, ou SIEM.
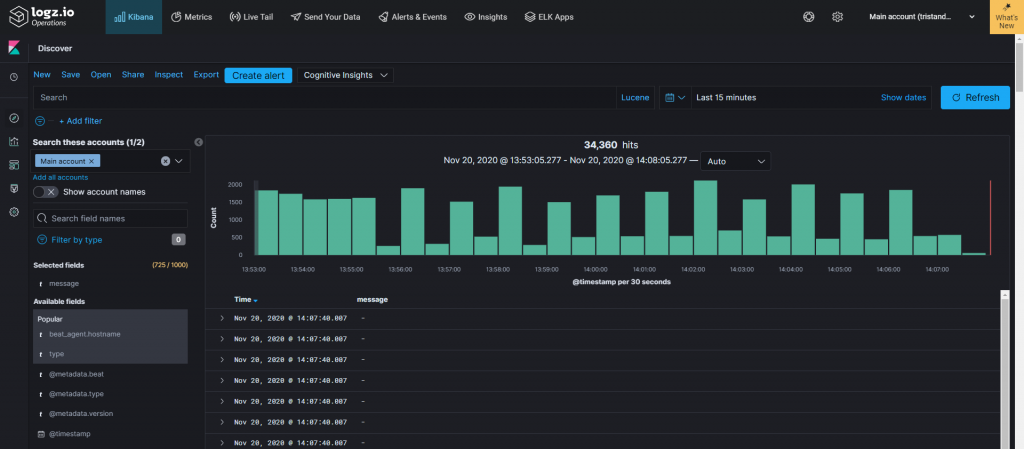
Mais qu’est-ce qu’un SIEM? Selon Varonis:
La gestion des informations et des événements de sécurité (SIEM) est une solution logicielle qui agrège et analyse l’activité provenant de nombreuses sources différentes dans l’ensemble de votre infrastructure informatique.
Un SIEM recueille des données de sécurité auprès des équipements réseau, des serveurs, des contrôleurs de domaine et plus encore. Il les conserve, les normalise, les agrège et leur applique des analyses afin de dégager des tendances, de détecter des menaces et de permettre aux organisations d’enquêter sur les alertes.
Pour ce faire, j’ai écrit le billet SIEM 101: configuration initiale, où j’explique comment créer un compte chez Logz.io. L’entreprise offre un compte gratuit permettant d’envoyer jusqu’à 1 Go de journaux par jour pour essayer sa plateforme. Temps nécessaire: environ 2 minutes.
Toujours dans SIEM 101: configuration initiale, j’explique ensuite comment y envoyer vos journaux, que vous soyez sous Windows ou sous Linux. Temps nécessaire: environ 5 à 10 minutes.
Après quoi, j’expliquerai l’utilisation de base de Logz.io: comment chercher dans les journaux, comment créer une alarme, etc. Temps nécessaire: environ 30 minutes.
Une fois tout cela en place, la scène sera prête pour écrire des billets sur des cas de détection, par exemple: recevoir une alerte si Windows subit une attaque par force brute, recevoir une alerte si une tentative de connexion échoue sur votre serveur WordPress, etc.
Je parlerai éventuellement des scripts que j’ai développés et qui utilisent Logz.io pour bloquer automatiquement les adresses IP malveillantes sur mes serveurs.
Pour les utilisateurs plus avancés, vous pourrez ensuite découvrir des outils utiles fournis par la communauté, comme les règles Sigma.
Suivez-moi dans mon prochain billet: SIEM 101: configuration initiale
Ce billet a d’abord été publié sur https://www.tristandostaler.com/siem-101-introduction/ le 23 novembre 2020.