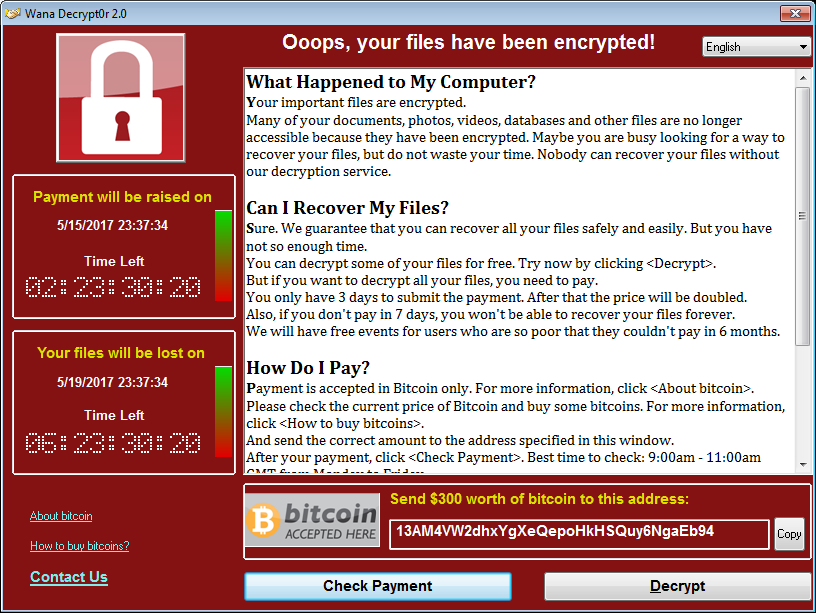
Qu’est-ce que WannaCrypt?
WannaCrypt est un rançongiciel (« ransomware »): il chiffre vos fichiers et exige un paiement, ici en bitcoins, pour les déchiffrer. Il est important de comprendre que rien ne garantit que vos fichiers seront déchiffrés, même si vous payez. Les premières infections ont été signalées le vendredi 12 mai 2017 et l’attaque se poursuit, même si la version initiale a été stoppée grâce à l’intervention d’un chercheur en sécurité britannique.
Le rançongiciel se propage en exploitant une vulnérabilité du protocole SMB de Windows, connue sous le nom d’ETERNALBLUE et corrigée en mars 2017 (réf.: MS17-010). Cette vulnérabilité n’existe que sur les systèmes non corrigés: Windows 7, Windows Server 2008 et les versions plus anciennes de Windows, comme XP ou Vista.
Le nombre impressionnant d’ordinateurs touchés indique qu’un grand nombre d’utilisateurs et d’entreprises n’avaient pas mis leurs systèmes à jour ou utilisaient une version désuète de Windows.
Pourquoi WannaCrypt est-il si dangereux?
Contrairement aux autres rançongiciels, WannaCrypt exploite une vulnérabilité SMB: il n’a donc besoin d’aucune interaction de l’utilisateur pour infecter un ordinateur, ce qui en fait une menace particulièrement sérieuse. WannaCrypt a été ralenti, mais nous ne pouvons pas savoir si d’autres versions du logiciel malveillant apparaîtront, avec de nouveaux modes de propagation. C’est pourquoi il est impératif de corriger les systèmes vulnérables le plus rapidement possible.
Suis-je vulnérable?
WannaCrypt ne peut pas se propager vers un ordinateur Windows 10 par la vulnérabilité ETERNALBLUE.
Notez que la menace fait toujours l’objet d’une analyse et demeure active. Il est possible que l’attaquant modifie le logiciel malveillant et diffuse une nouvelle version dotée de nouvelles capacités de propagation. Gardez toujours votre ordinateur à jour et méfiez-vous des courriels d’hameçonnage.
Si vous utilisez Windows 7, Windows Server 2008 ou une version plus ancienne de Windows, vous êtes vulnérable si vous n’avez pas appliqué la mise à jour MS17-010, publiée le 14 mars 2017, et si votre service SMB est exposé. Le cas échéant, mettez vos systèmes à jour sans délai.
Comment me protéger?
La meilleure protection consiste à garder vos systèmes à jour. Comme mentionné, un ordinateur à jour n’est pas vulnérable aux modes de propagation actuels de WannaCrypt. Installer la mise à jour MS17-010 ou utiliser Windows 10 est le meilleur moyen d’éviter cette attaque.
Si vous utilisez une version de Windows qui n’est plus prise en charge, comme Windows XP, Vista ou Windows Server 2003/2008, Microsoft a publié un correctif d’urgence (http://www.catalog.update.microsoft.com/Search.aspx?q=KB4012598).
- Faites des sauvegardes
Assurez-vous d’avoir une copie de tous vos fichiers importants sur un disque distinct ou dans le nuage. En cas d’infection, vous pourrez ainsi récupérer vos fichiers sans payer la rançon.
- Désactivez SMB
SMB1 est activé par défaut sous Windows, mais il peut être désactivé. Le désactiver empêche WannaCrypt d’utiliser ETERNALBLUE pour infecter votre ordinateur. Vous pouvez désactiver SMB1 en suivant les instructions de cette vidéo: https://www.youtube.com/watch?v=-lE-v60AzUw, résumées dans l’image suivante:
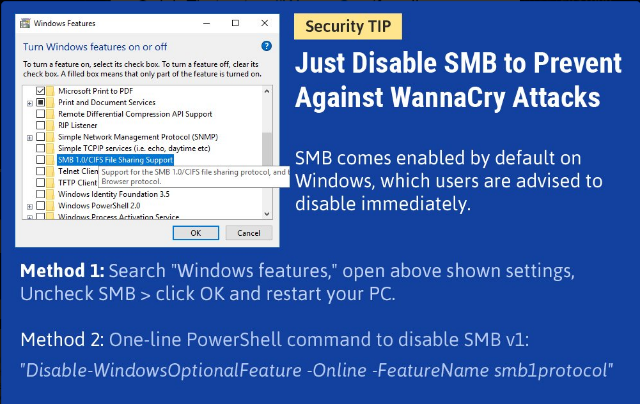
Comment désactiver SMB1: tiré de la vidéo YouTube « How to Disable SMB to Prevent Against WannaCry Attacks » de HatimTech
- Bloquez les ports SMB et utilisez un pare-feu
Si vous devez garder SMB1 activé, vous pouvez modifier la configuration de votre pare-feu pour bloquer l’accès aux ports SMB depuis Internet. Les ports à bloquer sont les ports TCP 137, 139 et 445 (le port actuellement exploité), ainsi que les ports UDP 137 et 138. La méthode idéale pour prévenir une infection demeure toutefois la mise à jour de votre ordinateur avec les derniers correctifs.
- Méfiez-vous des courriels d’hameçonnage
Comme mentionné, WannaCrypt a été ralenti, mais de nouvelles versions pourraient être diffusées, avec de nouveaux modes de propagation. Cette recommandation vaut pour toutes les situations semblables, pas seulement pour celle qui nous occupe.
Informations techniques
WannaCrypt comporte deux composantes principales:
- Le rançongiciel lui-même, qui chiffre vos fichiers;
- La composante de propagation, qui tente d’exploiter la vulnérabilité SMB (ETERNALBLUE) sur les autres ordinateurs de votre réseau pour les infecter à leur tour.
Une fois l’ordinateur infecté, la première action du rançongiciel est de tenter de se propager aux autres ordinateurs du réseau par la vulnérabilité SMB. L’exploit envoie d’abord un paquet particulier à un serveur SMBv1, puis s’exécute. Il installe également une porte dérobée appelée « DoublePulsar », qui peut donner un accès à privilèges élevés à l’attaquant.
Après la phase de propagation, le chiffrement commence: le logiciel malveillant recherche des extensions de fichiers précises, comme doc, docx, xls, xlsx, bmp, zip, txt et png, les chiffre et ajoute l’extension .WNCRY au nom du fichier. Il crée aussi un fichier nommé « @Please_Read_Me@.txt » dans chaque dossier où des fichiers ont été chiffrés. Ce fichier contient le message de rançon. Une fois le chiffrement terminé, WannaCrypt supprime les clichés instantanés de volume, remplace l’image de fond de votre bureau et exécute le programme qui affiche la note de rançon. Pendant ce processus, il assure aussi sa persistance en s’inscrivant dans le registre comme processus à démarrer à chaque amorçage de l’ordinateur.
Le rançongiciel démontre sa capacité de déchiffrement en permettant de déchiffrer quelques fichiers choisis au hasard. Rappelez-vous toutefois que rien ne garantit que vos fichiers seront déchiffrés si vous payez la rançon, ni que vous ne serez pas infecté de nouveau, notamment à cause de la porte dérobée DoublePulsar.
Le « kill switch »
Dans son déroulement, le logiciel malveillant tente de se connecter aux domaines suivants:
- iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com
- ifferfsodp9ifjaposdfjhgosurijfaewrwergwea.com
Si ces requêtes aboutissent, WannaCrypt interrompt son exécution et le chiffrement de vos fichiers. Il ne s’agit pour l’instant que d’une hypothèse, mais nous croyons que ces requêtes servaient à vérifier si le logiciel malveillant s’exécutait dans un « bac à sable » (« sandbox »), un environnement particulier utilisé pour analyser les logiciels malveillants en toute sécurité. Interrompre son exécution rend l’analyse plus difficile. Heureusement, dans le cadre du processus normal d’analyse, un chercheur connu sous le nom de « MalwareTech » a enregistré ces domaines, ce qui a eu pour effet de faire croire au logiciel malveillant qu’il se trouvait toujours dans un bac à sable. De nouvelles versions sans cette vérification ont toutefois été diffusées.
Références:
Microsoft, 15 mai 2017, WannaCrypt, par Andrea Lelli:
YouTube: How to Disable SMB to Prevent Against WannaCry Attacks
The Hacker News, 13 mai 2017, WannaCry Ransomware Everything you need to know immediately, par Mohit Kumar:
http://thehackernews.com/2017/05/how-to-wannacry-ransomware.html
La mise à jour MS17-010:
http://www.catalog.update.microsoft.com/Search.aspx?q=KB4012598
L’analyse détaillée du rançongiciel par Endgame:
https://www.endgame.com/blog/wcrywanacry-ransomware-technical-analysis
L’analyse de l’attaque par Troy Hunt:
https://www.troyhunt.com/everything-you-need-to-know-about-the-wannacrypt-ransomware