RAC/M Identity™ est notre solution de gouvernance et d’administration des identités (GAI) simple et efficace qui permet aux grandes et petites entreprises de comprendre et de gérer les relations complexes entre les utilisateurs et leurs accès aux ressources physiques et numériques, sur site ou SaaS.
Nouvelle fonctionnalité importante
Informations contextuelles détaillées dans tous les types de campagnes de révision
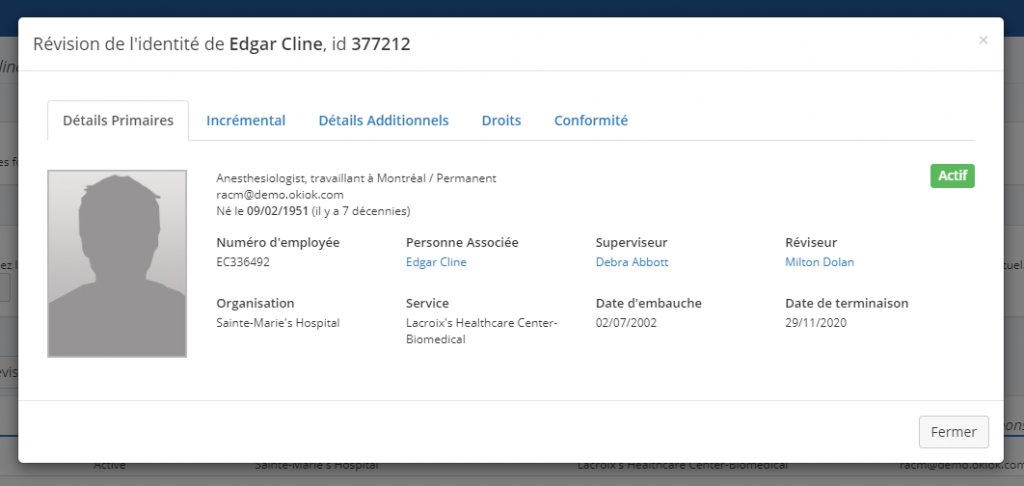
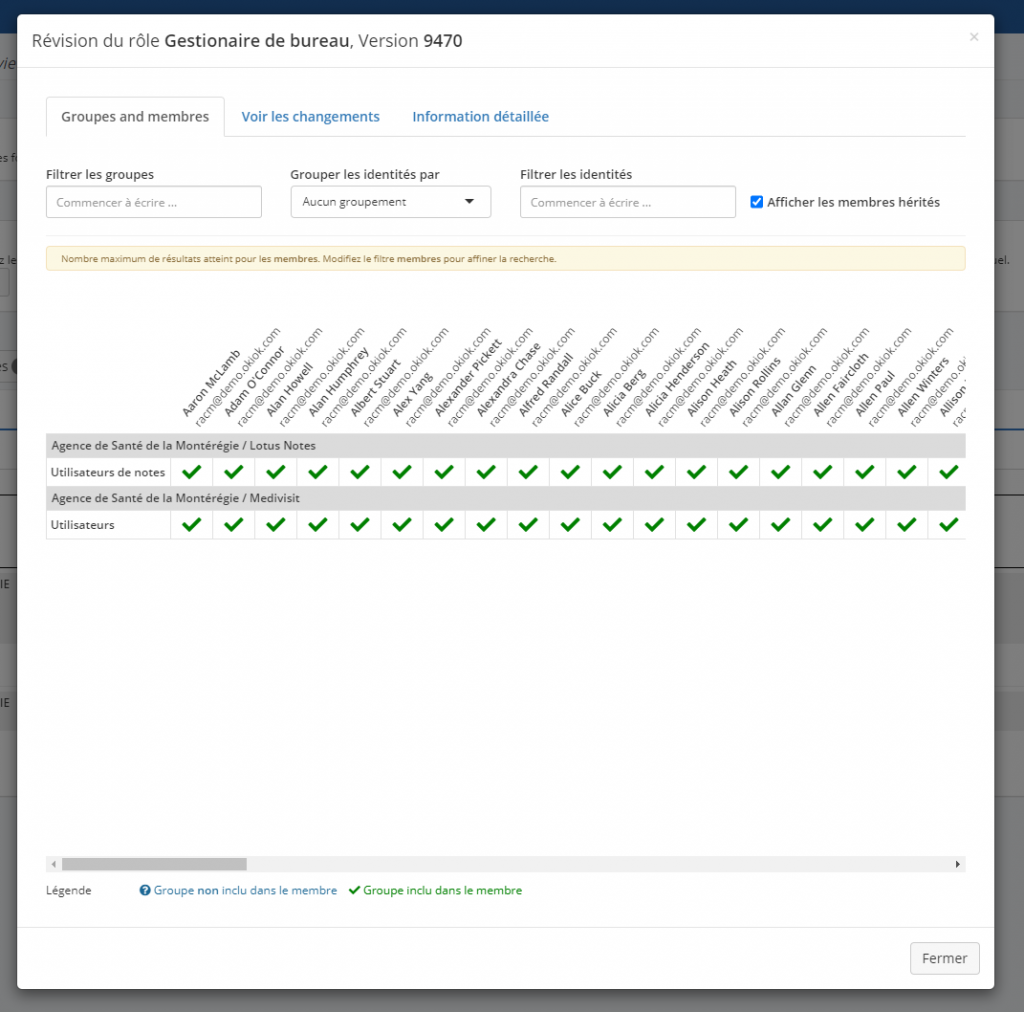
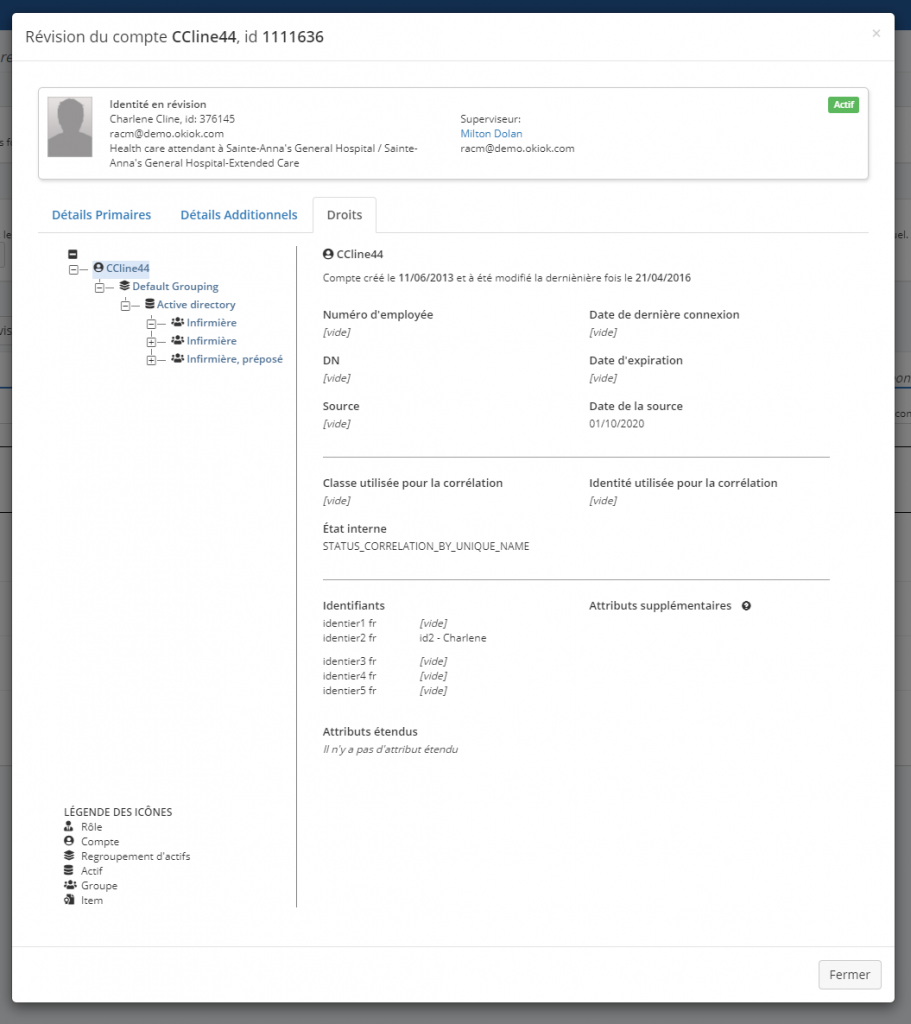
Campagnes de révision: Fenêtre modale de détail pour les éléments d’une révision tel que les identités, groupes, rôles et comptes.
Chaque fenêtre modale affiche des informations différentes selon le contexte dans lequel elle est ouverte. Vous pouvez voir des informations sur les identités, les groupes, les rôles, les comptes, les droits, la conformité, les structures hiérarchiques des groupes et des rôles, et les différences dans les campagnes de révision incrémentale.
Améliorations
Campagnes de révision
Changement des libellés pour les types de campagnes de révision pour les rendre plus clairs.
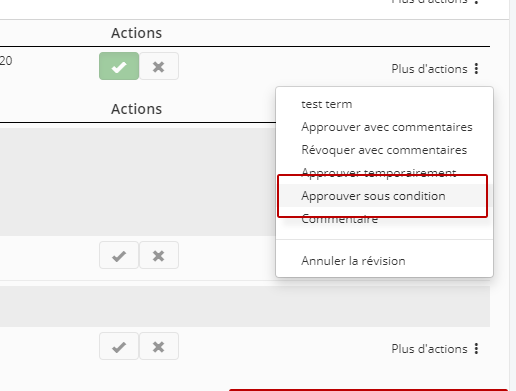
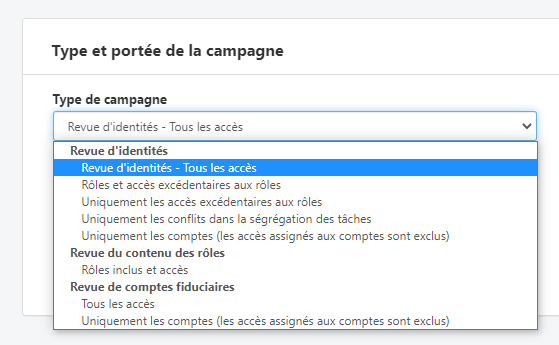 Ajout de l’approbation conditionnelle dans les campagnes de révision.
Liste d’identité
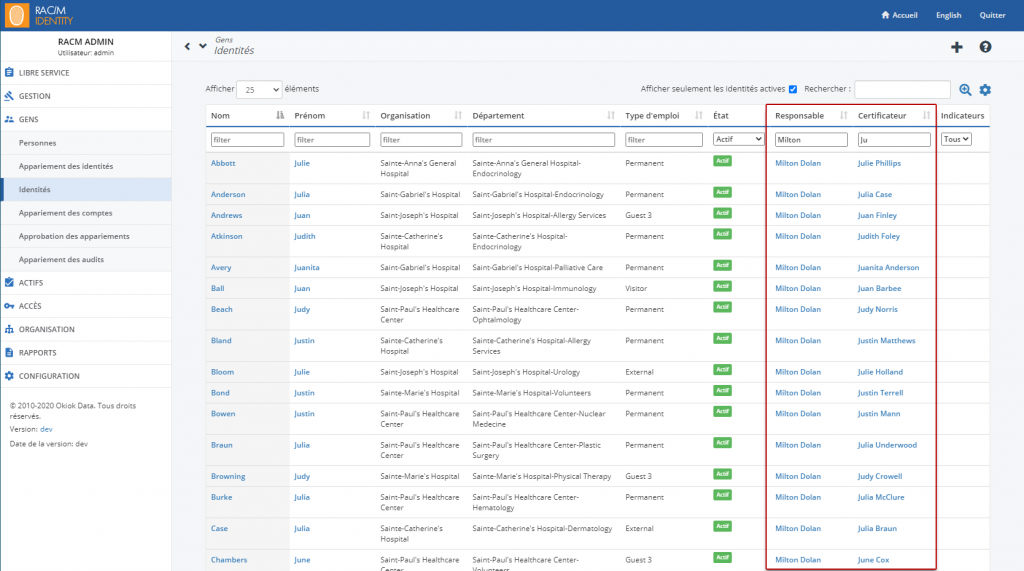
Dans la liste d’identité, il est maintenant possible de filtrer les identités par superviseur ou par certificateur.
Exécution des séquences
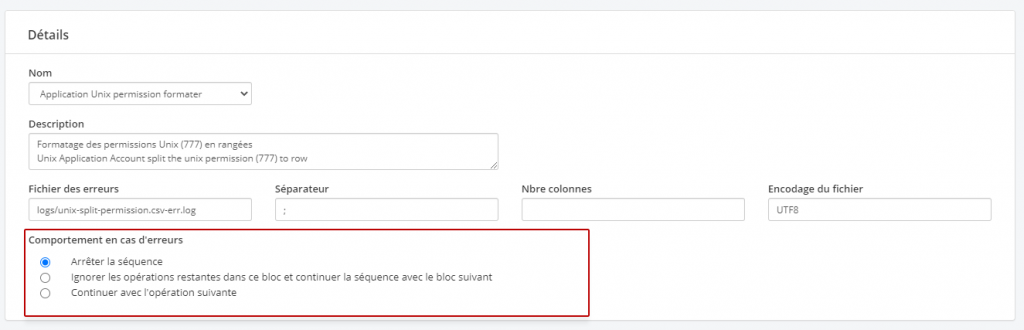
Lors de l’exécution d’une séquence, il est désormais possible de configurer celle-ci pour qu’elle continue son exécution si une erreur survient dans l’exécution d’un bloc.
Améliorations mineures
- Ajout du module ModuleSystemEventAuditIntegrityCheck pour valider l’intégrité des audits
- Ajout de multiples indexs dans les tables de la base de données reliées aux campagnes.
- Ajout d’une variable pour indiquer si au moins un accès a été retiré dans la demande. Cette variable peut être utilisée dans le sujet ou le corps des courriels de notification.
- Amélioration des libellés dans la session de modélisation des rôles au niveau du forage de rôles. Les libellés déterminant ce qui est fait avec l’assignation statique des membres sont plus clairs.
- Amélioration des requêtes d’approvisionnement. Ajout d’une option pour outrepasser la stratégie de sélection de compte.
- Changement des paramètres par défaut pour le protocole SSL. Passage de TLS à TLS v1.2. Ceci n’affecte pas le fichier de configuration actuellement déployé dans les environnements clients.
- Ajout d’une option dans les politiques de comptes pour déterminer ce qui est fait avec les groupes affectés aux comptes lorsqu’ils sont terminés.
- Augmentation de la vitesse de chargement des campagnes.
Correctifs
- Il est maintenant possible de compléter une campagne contenant des comptes refusés qui ont été supprimés de RAC/M Identity
- Erreur de prolongement de campagnes de révision. L’envoi de courriel ne se produit plus pour les certificateurs aillant complété leurs tâches reliées à cette campagnes de révision.
- Ajout d’une procédure stockée MS SQL manquante pour le support d’ »Azure »
- Correction du module ModuleCreatePersonByKeyV2, le paramètre SRC_EMPTY_OVERRIDE_BY_NULL était ignoré.
- Correction du module ModuleDeleteNonUpdatedSinceDate qui échouait à l’exécution.
- Correction du bouton « responsable de … » dans l’écran des identités.
- Correction lorsque survenait une erreur de connexion d’un connecteur ICF. Tous les essais subséquents échouaient.
- Correction du bouton approuvé lors d’une campagne de révision incrémentale et que certains items sont préapprouvés. Maintenant, il confirme la préapprobation au lieu de l’annuler.
- Correction des sessions de modélisation des rôles. Lors de forage de rôles, une erreur non traitée survenait.
- Correction d’une erreur qui survenait lors de la duplication d’un rôle.
- Correction des campagnes de révision des comptes. Les comptes terminés étaient inclus.
- Lorsqu’un changement est fait à une identité reliée à la personne qui fait ce changement dans l’interface, ces changements prendront effet immédiatement dans la session de celui-ci.
- Correction à la mise à jour automatique de la structure hiérarchique de groupes dans le service d’intégrité des applications logiques.
- Correction d’incohérence des indicateurs reliées aux comptes actifs appariés à des identités inactives.
- Correction de la complétion d’une campagne de révision quand celle-ci comporte une identité ou un groupe supprimé de RAC/M Identity.
- Correction des états des requêtes dans le libre-service.
- Correction des liens dans les courriels de notification des campagnes de révision. Les liens mènent maintenant au détail de la campagne associée à ce courriel.
- Correction dans la liste des problèmes opérationnels en page d’accueil. Si une exécution de séquence implique un connecteur ICF et si celui-ci provoque une erreur, cette erreur sera affichée dans la liste en plus de l’erreur d’échec de la séquence.
- Correction du rappel de campagne de révision. Le courriel est maintenant envoyé au groupe de délégation entier.
- Le bouton complété ne reste plus disponible après la complétion d’un certificateur dans une campagne de type révision des rôles.
- Correction de la confirmation d’une réinitialisation des éléments révisés d’une campagne.
- Correction de l’affichage d’une campagne de revue dans la liste lorsqu’elle est sauvegardée en mode « aperçu ». Elle n’est plus affichée à la fin de la liste maintenant.
Changements incompatibles
- ModuleDeleteNonUpdateDataInLastDay a été supprimé et est remplacé par le module ModuleDeleteNonUpdatedSinceDate.
Problèmes connus
- Quand on sauvegarde un rôle, on retire les accès du rôle à tous les membres des rôles parents.
- On ne donne pas les sous-rôles lors de l’assignation d’un rôle dans l’écran de détails d’une identité.