
Serveurs ICF
Un serveur ICF héberge le serveur de connecteurs ConnId / ICF que vos connecteurs ICF utilisent pour joindre les systèmes cibles. Vous déclarez les instances sous CONFIGURATION → Serveurs ICF, puis vous en sélectionnez une lors de la configuration de chaque connecteur sous CONFIGURATION → Connecteurs ICF.
L’assistant de configuration
Disponible depuis3.21.0 +
La création ou la modification d’un serveur ICF se fait via un court assistant guidé. La barre de progression affiche les étapes principales Configuration (avec sous-étapes), Déploiement (types Agent et Direct uniquement) et Vérification. Pendant Configuration, naviguez entre les sous-étapes avec Suivant et Précédent, ou en cliquant sur un nœud complété. À l’étape Vérification, le contrôle de retour est libellé Éditer : il rouvre Configuration à la première sous-étape pour parcourir à nouveau les paramètres.
- Configuration
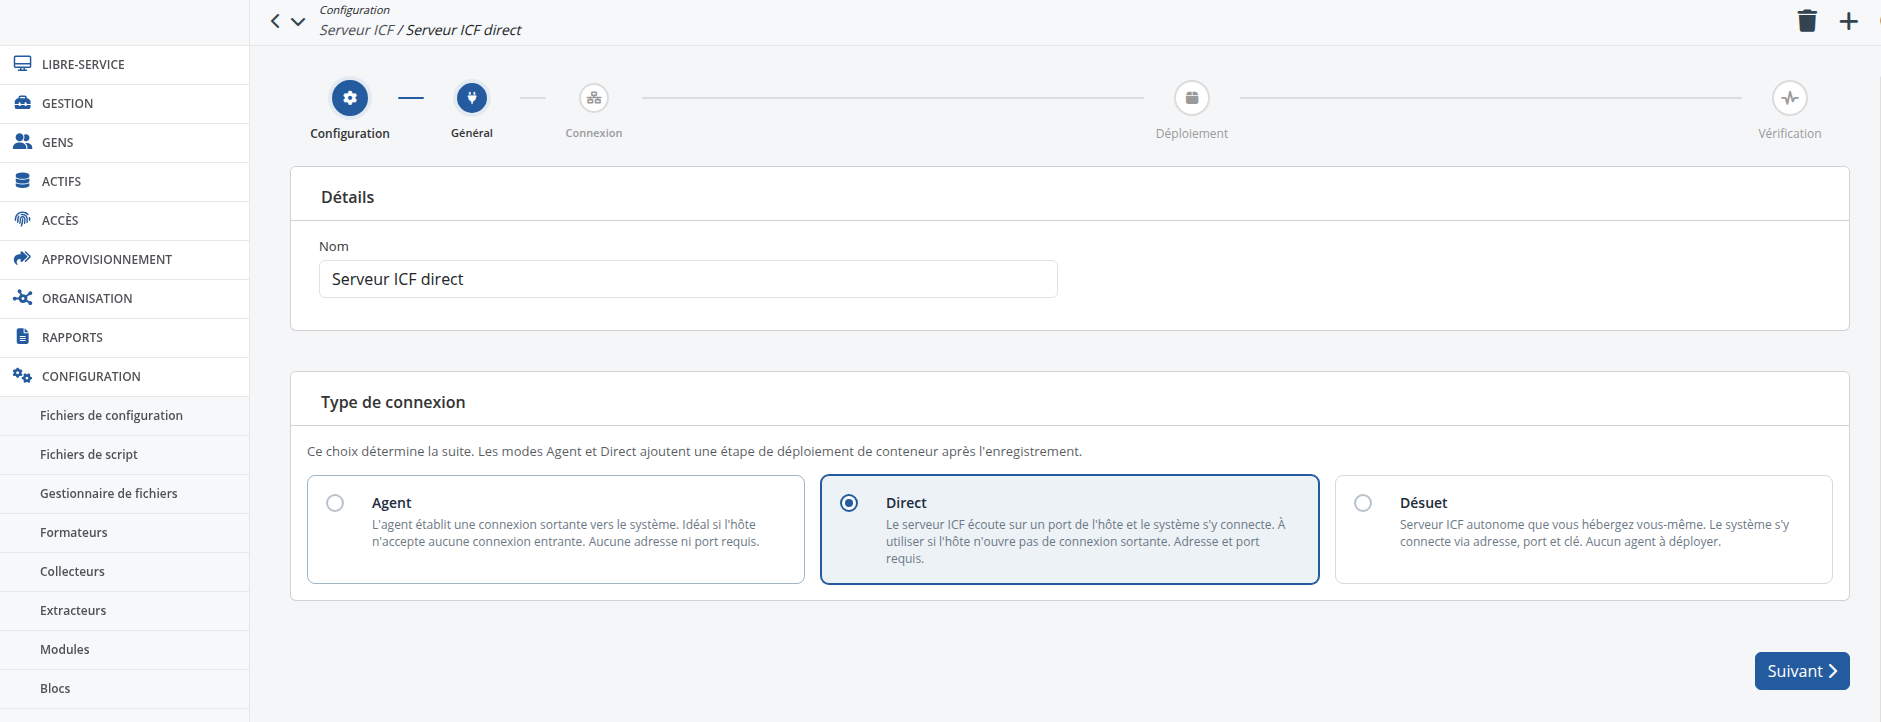
- Général — nommez le serveur et choisissez son Type de connexion. Pour un nouveau serveur, Agent est présélectionné lorsque la fonctionnalité d’agent serveur ICF est disponible ; sinon seuls les modes autonomes s’appliquent. Les cartes apparaissent dans cet ordre : Agent, Direct, Désuet.
- Connexion — les détails de connexion propres au type choisi. Cette sous-étape est ignorée pour Agent (aucune adresse ni port à saisir). Pour Désuet, saisissez Adresse, Port, Clé et SSL en option. Pour Direct, saisissez Adresse et Port (8759 par défaut) ; une note Pourquoi c’est nécessaire explique que ces valeurs alimentent les commandes agent générées et, pour Kubernetes, le Service de l’exemple de chart.
- Déploiement — (types Agent et Direct uniquement, après l’enregistrement) les commandes ou l’exemple de chart Helm pour déployer l’agent conteneurisé.
- Vérification — un résumé en lecture seule de la configuration et un bouton Test.
Lors de la création d’un serveur, Enregistrer apparaît à la dernière sous-étape de Configuration. Lors de la modification d’un serveur existant, cet emplacement conserve Suivant tant que le formulaire correspond aux valeurs enregistrées ; Enregistrer remplace Suivant seulement après la modification d’un champ. La confirmation d’Enregistrer avertit que modifier un serveur ICF déjà en service peut le briser : les connecteurs qui s’en servent risquent de ne plus joindre leurs systèmes cibles tant que le serveur n’est pas de nouveau joignable avec les nouveaux paramètres.
Types de connexion
Le Type de connexion choisi à la sous-étape Général (illustrée ci-dessus) détermine comment RAC/M et le serveur de connecteurs se joignent.
| Type | Qui se connecte à qui | Vous fournissez |
|---|---|---|
| Agent | L’agent établit une connexion sortante vers RAC/M | (rien — géré par RAC/M) |
| Direct | Le serveur ICF écoute sur l’hôte ; RAC/M s’y connecte | Adresse, Port (8759 par défaut) |
| Désuet | RAC/M se connecte vers un serveur ConnId que vous exploitez | Adresse, Port, Clé, SSL en option |
| Interne | Serveur intégré fourni avec RAC/M | (lecture seule) |
Agent et Direct — SaaS
Pour RAC/M Identity en tant que service (SaaS), vous exploitez vous-même le serveur de connecteurs sous forme du conteneur racm-icf-server-agent, déployé près de vos systèmes cibles avec Docker, Podman ou Kubernetes :
- Agent : l’agent établit une connexion sortante vers RAC/M. Idéal si l’hôte n’accepte aucune connexion entrante. Aucune adresse ni port à saisir, donc la sous-étape Connexion est ignorée.
- Direct : le serveur ICF écoute sur un port de l’hôte et RAC/M s’y connecte. À utiliser si l’hôte n’ouvre pas de connexion sortante. L’Adresse et le Port (8759 par défaut) sont requis à la sous-étape Connexion. Ouvrez ce port pour que RAC/M puisse l’atteindre.
Les deux modes partagent la même étape Déploiement après l’enregistrement (jeton bearer, étapes de déploiement générées et sélecteur Cible de déploiement pour Docker, Podman ou Kubernetes). La configuration réseau et la saisie éventuelle d’adresse/port diffèrent comme ci-dessus. Voir Agent SaaS pour le guide de déploiement complet et la référence des variables d’environnement.
Désuet
Un serveur ICF autonome que vous installez, hébergez et administrez vous-même. RAC/M initie la connexion vers ce serveur à l’aide des paramètres Adresse, Port, Clé et (en option) SSL / Server Certificate de la sous-étape Connexion. À utiliser lorsque le serveur ICF est directement joignable depuis RAC/M.
Interne
Le serveur ICF intégré fourni avec RAC/M. Sa configuration est en lecture seule et gérée automatiquement — vous pouvez la consulter (et exécuter Test) mais pas modifier ses paramètres de connexion.
Choisir un type
- Utilisez Agent (SaaS) lorsque l’hôte de l’agent n’accepte aucune connexion entrante.
- Utilisez Direct (SaaS) lorsque l’hôte n’ouvre pas de connexion sortante mais que RAC/M peut le joindre sur un port publié.
- Utilisez Désuet lorsque RAC/M peut joindre directement un serveur ConnId que vous hébergez.
Vérifier la connexion
La dernière étape de l’assistant, Vérification, affiche un Résumé en lecture seule du serveur — nom, type de connexion, adresse et port lorsqu’ils s’appliquent (omis pour Agent), SSL pour Désuet et Interne, et Dernière connexion au système pour les serveurs Agent et Direct — et un bouton Test. Le test est disponible pour tous les types de connexion — y compris les serveurs Interne en lecture seule et les serveurs Agent / Direct enregistrés.
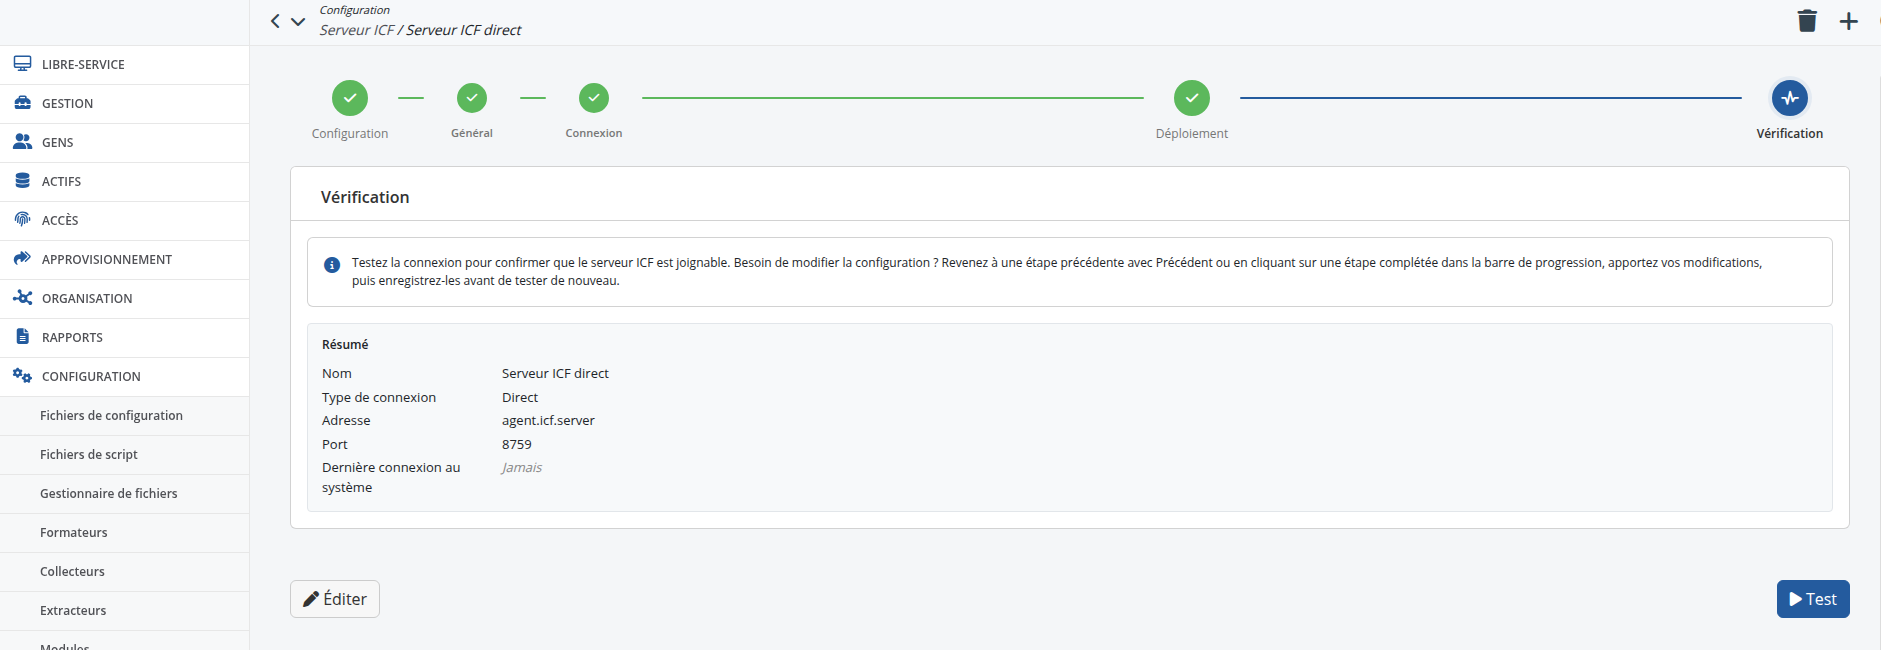
Cliquez sur Test pour vérifier que RAC/M peut joindre le serveur de connecteurs (directement, via l’agent ou par le tunnel). Un test réussi indique que la connexion a été établie et marque Vérification comme complétée dans la barre de progression ; un échec signale l’étape en erreur. Utilisez Éditer pour rouvrir Configuration depuis le début, corriger les paramètres, Enregistrer (avec confirmation) si vous avez modifié quoi que ce soit, puis tester de nouveau.
La configuration des connecteurs (choix du serveur, types de connecteur, paramètres) est décrite dans Connecteurs.