Passons à la technique
Vous trouverez ici de l’information sur l’architecture, les spécifications, la documentation, les API et plus encore.
Apprenez-en plus sur RAC/M Identity
Comment RAC/M Identity fonctionne
Une conception axée sur la gouvernance, centrée sur une source unique de vérité, raccordée à vos systèmes par configuration plutôt que par développement sur mesure.
Référentiel central des identités
Un référentiel SQL central des personnes, profils, privilèges et niveaux d’accès, maintenu en synchronisation continue avec les systèmes connectés, la source unique de vérité sur qui a accès à quoi.
Identity Connector Framework (ICF)
Une couche de connecteurs bidirectionnelle qui relie le référentiel aux sources d’identité, aux systèmes RH et ITSM, aux applications et aux bases de données, avec collecte des accès et, en édition Premium, provisionnement en retour.
Configurer, sans coder
La plateforme s’adapte à votre contexte technologique et d’affaires en configurant un riche éventail de blocs intégrés, éliminant les personnalisations coûteuses et accélérant le déploiement.
Déployez en mode SaaS ou sur site
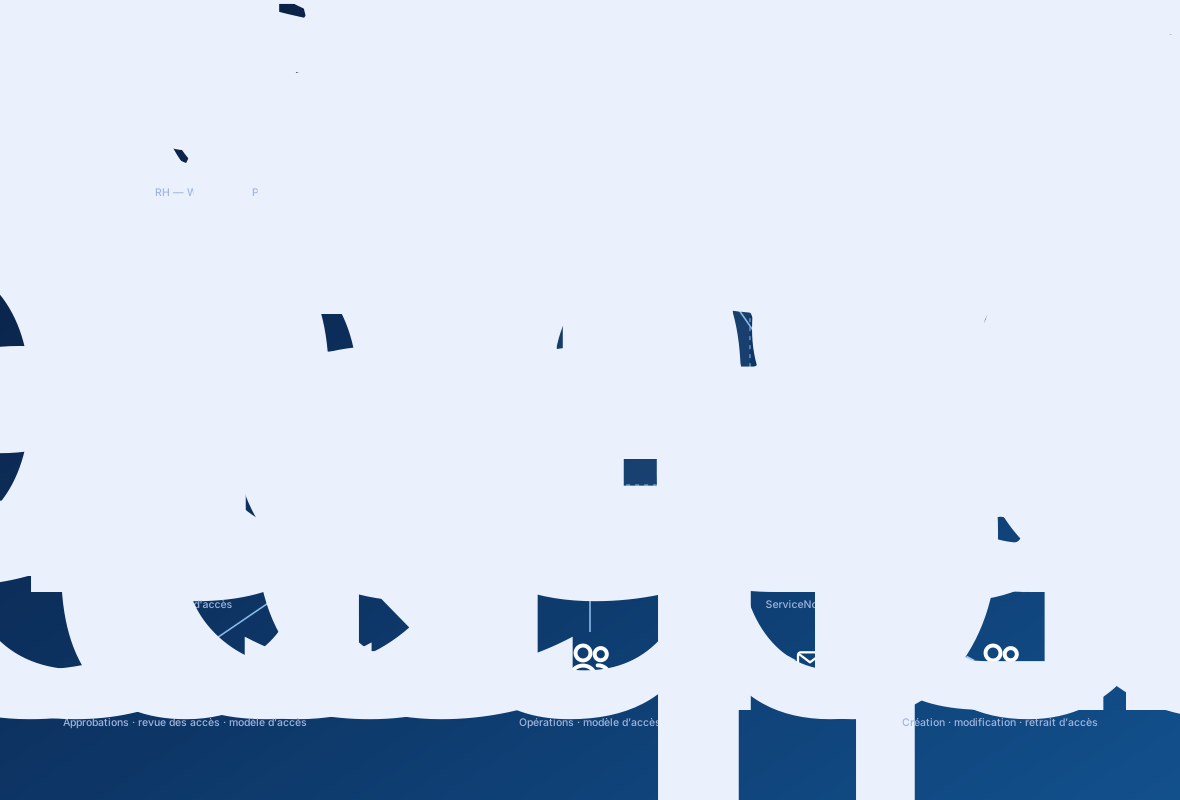
Trois options de déploiement, distinguées par deux responsabilités: qui administre la plateforme, et qui exploite le programme de gouvernance au quotidien.
Sur site
RAC/M Identity fonctionne dans votre propre infrastructure. Vous l’installez, le maintenez et l’exploitez de bout en bout, appuyé par la méthodologie éprouvée et le soutien d’OKIOK.
SaaS
OKIOK héberge et administre RAC/M Identity dans un locataire infonuagique dédié, avec surveillance, correctifs, mises à niveau et pérennisation, pendant que vous exploitez votre propre programme de gouvernance.
Services gérés
OKIOK administre la plateforme et exploite le programme de gouvernance en votre nom, dont les révisions d’accès, les demandes et le modèle d’accès, comme un service clé en main.
Tout automatiser, par programmation
Une API REST complète permet à des systèmes externes comme les plateformes ITSM, les agents IA et les automatisations sur mesure d’effectuer et de gérer les opérations de GIA exactement comme le ferait un opérateur humain, par programmation et à grande échelle.
Au-delà de l’API, le cadre Identity Connector Framework (ICF) offre une connectivité bidirectionnelle d’emblée aux annuaires, aux systèmes RH et ITSM, aux applications SaaS et aux bases de données. Les connecteurs génériques scriptés, SCIM et JDBC l’étendent à pratiquement n’importe quelle interface.
Sécurisé par conception, audité chaque année
 Tests d’intrusion annuels
RAC/M Identity est conçu dès le départ pour être sécurisé: chiffrement fort avec TLS et Azure SQL, authentification forte via Entra ID ou votre fournisseur d’identité SAML de choix, et un locataire durci et dédié par client.
Chaque changement suit un processus formel de gestion des changements avec plan de retour arrière, audité chaque année selon ISO 27001 et SOC 2 Type 2. La plateforme est testée par une équipe professionnelle de sécurité offensive au moyen d’analyses et de tests d’intrusion annuels.
Spécifications de la plateforme, de sécurité et techniques
Le SaaS RAC/M Identity fonctionne sur Microsoft Azure, chiffré et surveillé en tout temps, sur un modèle de données extensible et une intégration ouverte fondée sur des standards.
Plateforme et hébergementSaaS RAC/M Identity uniquement
- Plateforme infonuagique
- Microsoft Azure, locataire dédié par client
- Lien réseau vers le locataire Azure
- VPN point à point ou agent mandataire inverse (aucune connexion entrante)
- Résidence des données
- Canada Central (Toronto) et Canada Est (Québec)Autres régions Azure déterminées par le client
- Haute disponibilité
- Géoréplication interzone entre les régions
- SLA de disponibilité
- 99,5 % par mois, 24/7/365 · option de haute disponibilité 99,99 % offerte
Données et chiffrementSaaS RAC/M Identity uniquement
- Base de données
- Azure SQL
- Chiffrement au repos
- AES-256, Transparent Data Encryption (TDE)
- Chiffrement en transit
- TLS avec suites de chiffrement recommandées
- Sauvegardes
- Azure SQL, résolution de 10 secondes
- Reprise après sinistre
- RPO < 10 secondes, RTO < 4 heures
- Conservation des données
- 1 an par défaut, autres durées offertes
Accès et authentification
- Authentification unique
- Entra ID / SAMLConfiguration de l’authentification unique Entra ID →
- Authentification multifacteur (MFA)
- Exploite les mécanismes MFA d’Entra ID ou de votre fournisseur d’identité
- Libre-service de mots de passe
- Moteur standard PWM
Modèle de données et volumétrie
- Volume d’identités
- Illimité
- Types d’identités
- Identités de personnel, externes, saisonnières et autres identités humaines, ainsi que machines, robots, charges de travail et agents IA
- Types de comptes
- Humains, non humains, personnels, privilégiés, de service, partagés, génériques, techniques
- Modèle de données
- Attributs personnalisés extensibles dynamiquement
- Modèles d’accès
- RBAC + ABAC + rôles dynamiques(extraction et modélisation de rôles)
Intégration et API
- Connecteurs
- Connecteurs bidirectionnels ICFConnecteurs disponibles →
- Collecteurs
- Fichiers plats unidirectionnels(CSV, XLS, XLSX, IDOC)
- API
- API REST pour l’automatisation de l’administrationRéférence de l’API REST →API de provisionnement manuel pour personnaliser les demandes par courriel et les billetsProvisionnement manuel →
- Authentification de l’API
- OAuth 2.0
Interface utilisateur
- Navigateurs pris en charge
- Edge, Chrome, Firefox, Safari(Windows, macOS et iOS)
- Accès client
- Tout appareil doté d’un navigateur compatible
- Interface utilisateur
- Apparence entièrement personnalisable
- Langues
- Français et anglais, selon la locale, le paramètre du navigateur ou la préférence de l’utilisateur
- Notifications
- Courriels entièrement personnalisables avec scripts MVEL et l’API de provisionnement manuel
Abonnement
- Abonnement
- Annuel, selon le nombre d’identités actives
- Environnements
- Inclut un environnement de préproductionEnvironnements additionnels offerts
Exploitation et soutien
- SurveillanceSaaS RAC/M Identity uniquement
- 24/7/365 (disponibilité, performance, sécurité)
- Soutien technique
- Niveaux 2 et 3Heures d’affaires prolongées incluses dans l’abonnementSoutien 24/7/365 disponible
- Langues de soutien
- Français et anglais
Documentation produit
La documentation technique complète se trouve dans la documentation produit en ligne. Quelques bons points de départ:
- Documentation technique complèteDocumentation complète comprenant l’introduction, les concepts, les guides d’utilisation, d’administration et d’intégration, ainsi que des références pratiques et d’autres informations techniques.
- API RESTDocumentation de référence de l’API REST.
- API de provisionnement manuelDocumentation de référence de l’API de provisionnement manuel.
Posez vos questions techniques à nos experts
Vous évaluez RAC/M Identity pour votre environnement? Discutez avec nos experts produit d’architecture, d’intégrations, de déploiement, de sécurité ou de toute autre exigence technique que vous devez valider.
Vous préférez poursuivre votre exploration par vous-même? Consultez la fiche technique RAC/M Identity, les livres blancs et les autres ressources techniques.