Certains de vos utilisateurs n’ont pas de téléphone intelligent. D’autres ne peuvent pas installer d’application sur un appareil de travail. S-Filer Portal™ 4.21 leur offre aussi l’authentification multifacteur (AMF), avec un code à usage unique envoyé par courriel ou par SMS. Plusieurs de nos clients l’avaient demandée.
L’application d’authentification et les jetons d’accès fonctionnent comme avant. Notre article sur l’AMF dans la version 4.15 les présente.
Se connecter à sa façon
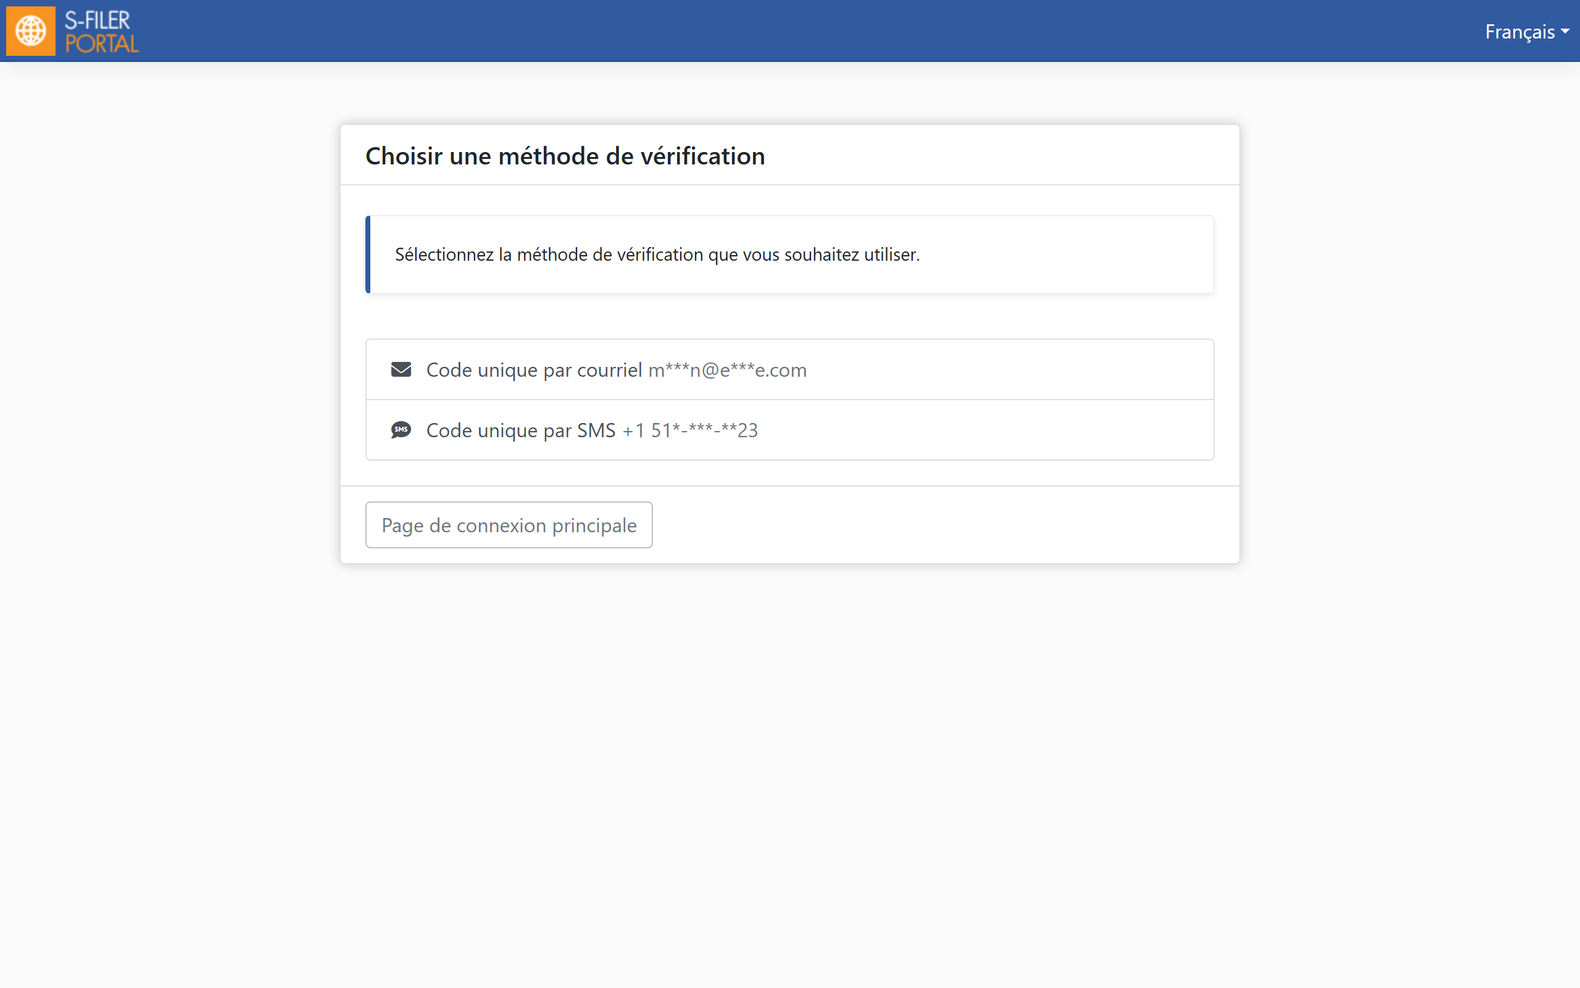
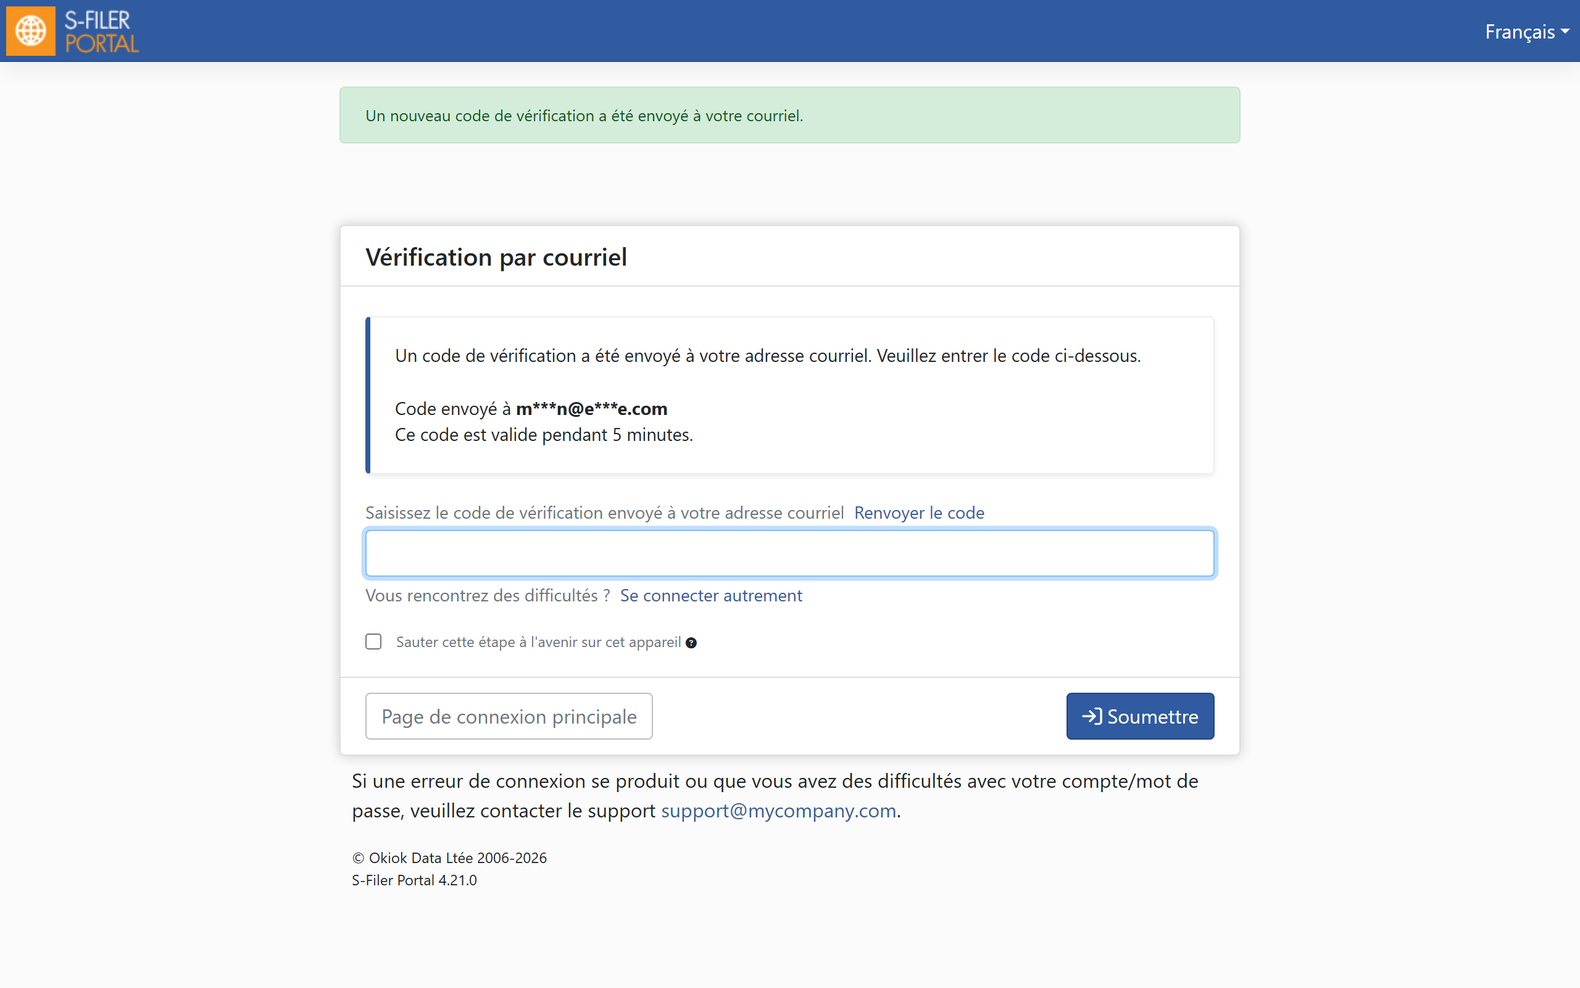
Un utilisateur qui a plus d’une méthode choisit à la connexion. Le code arrive par courriel ou par SMS, et Renvoyer le code en envoie un nouveau au besoin. Tout fonctionne de la même façon dans l’interface web, le CLI et la passerelle.
Prêt en une minute
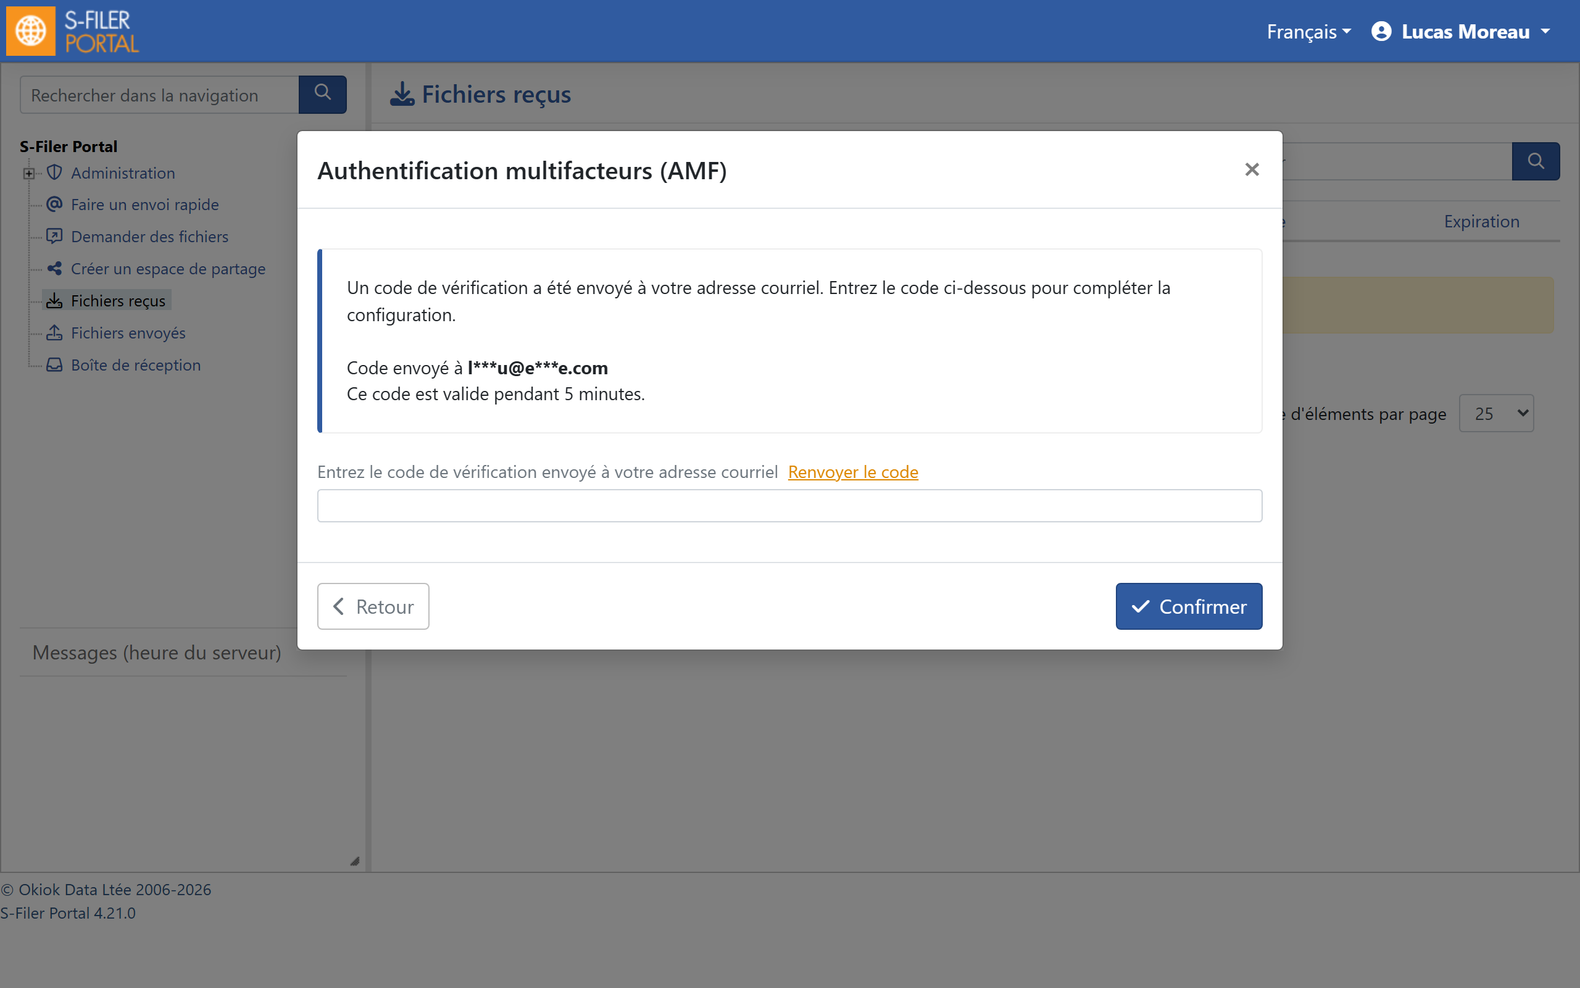
Les utilisateurs ajoutent une méthode depuis leur profil. Par courriel, le code part à l’adresse déjà inscrite à leur compte. Par SMS, ils entrent leur numéro de téléphone.
Les administrateurs gardent la main
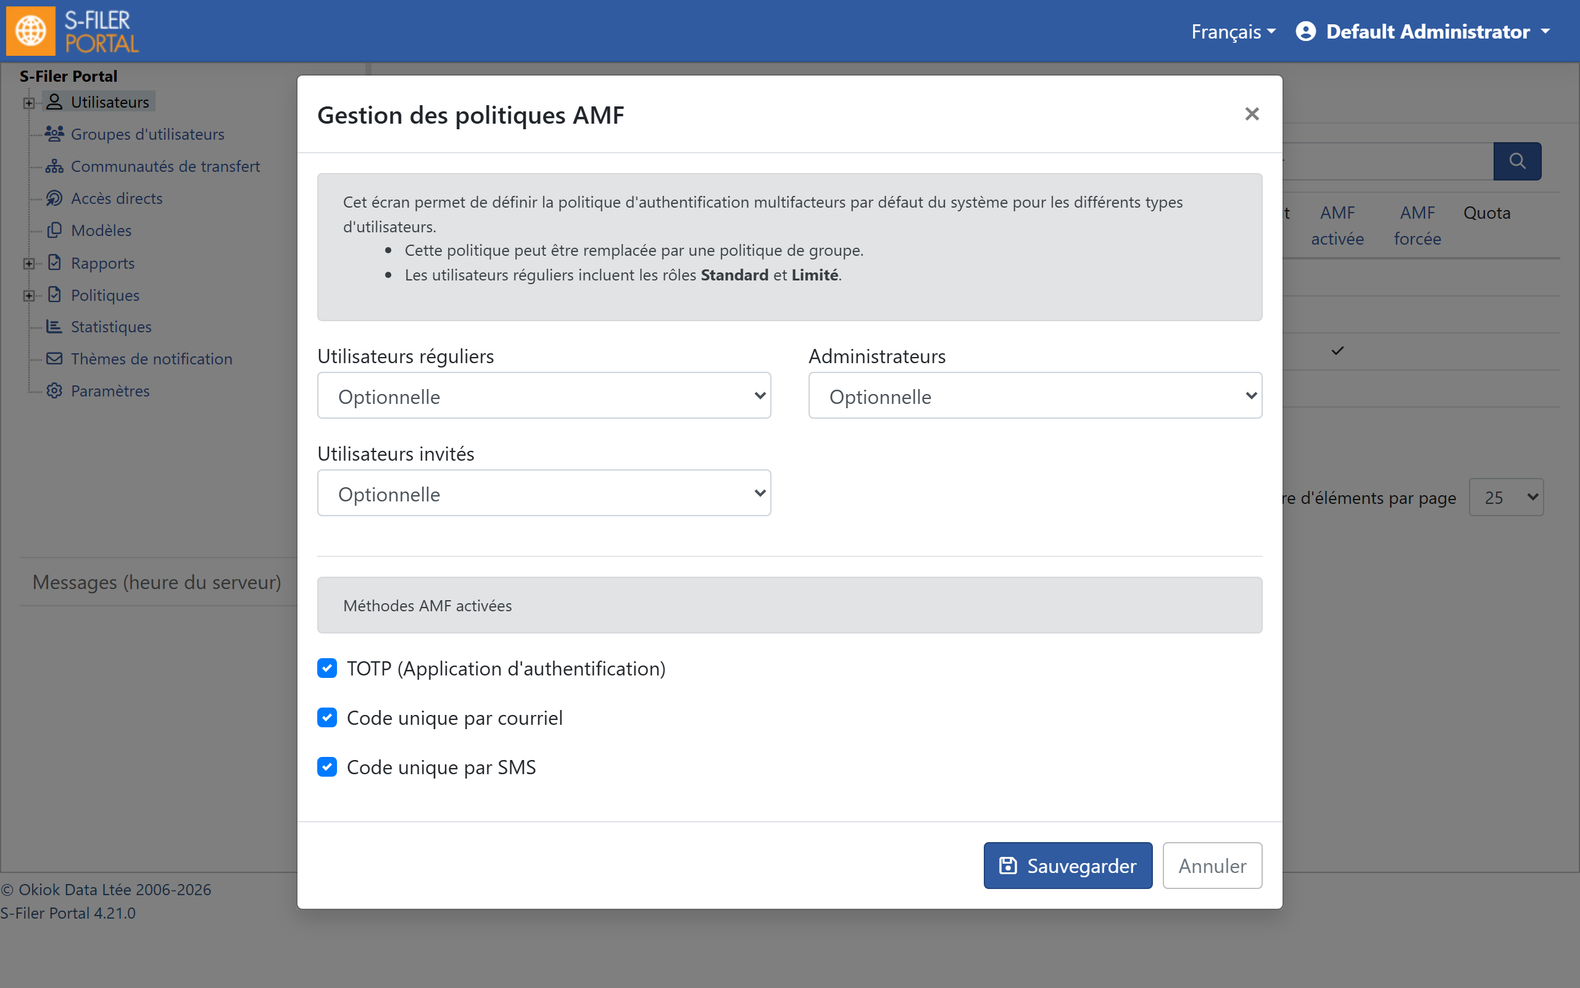
L’écran Politique AMF fixe les méthodes que votre instance offre. Au départ, seule l’application d’authentification est activée. Les commandes list-mfa-methods et set-mfa-methods de l’Admin CLI et l’API REST v3 gèrent les mêmes réglages.
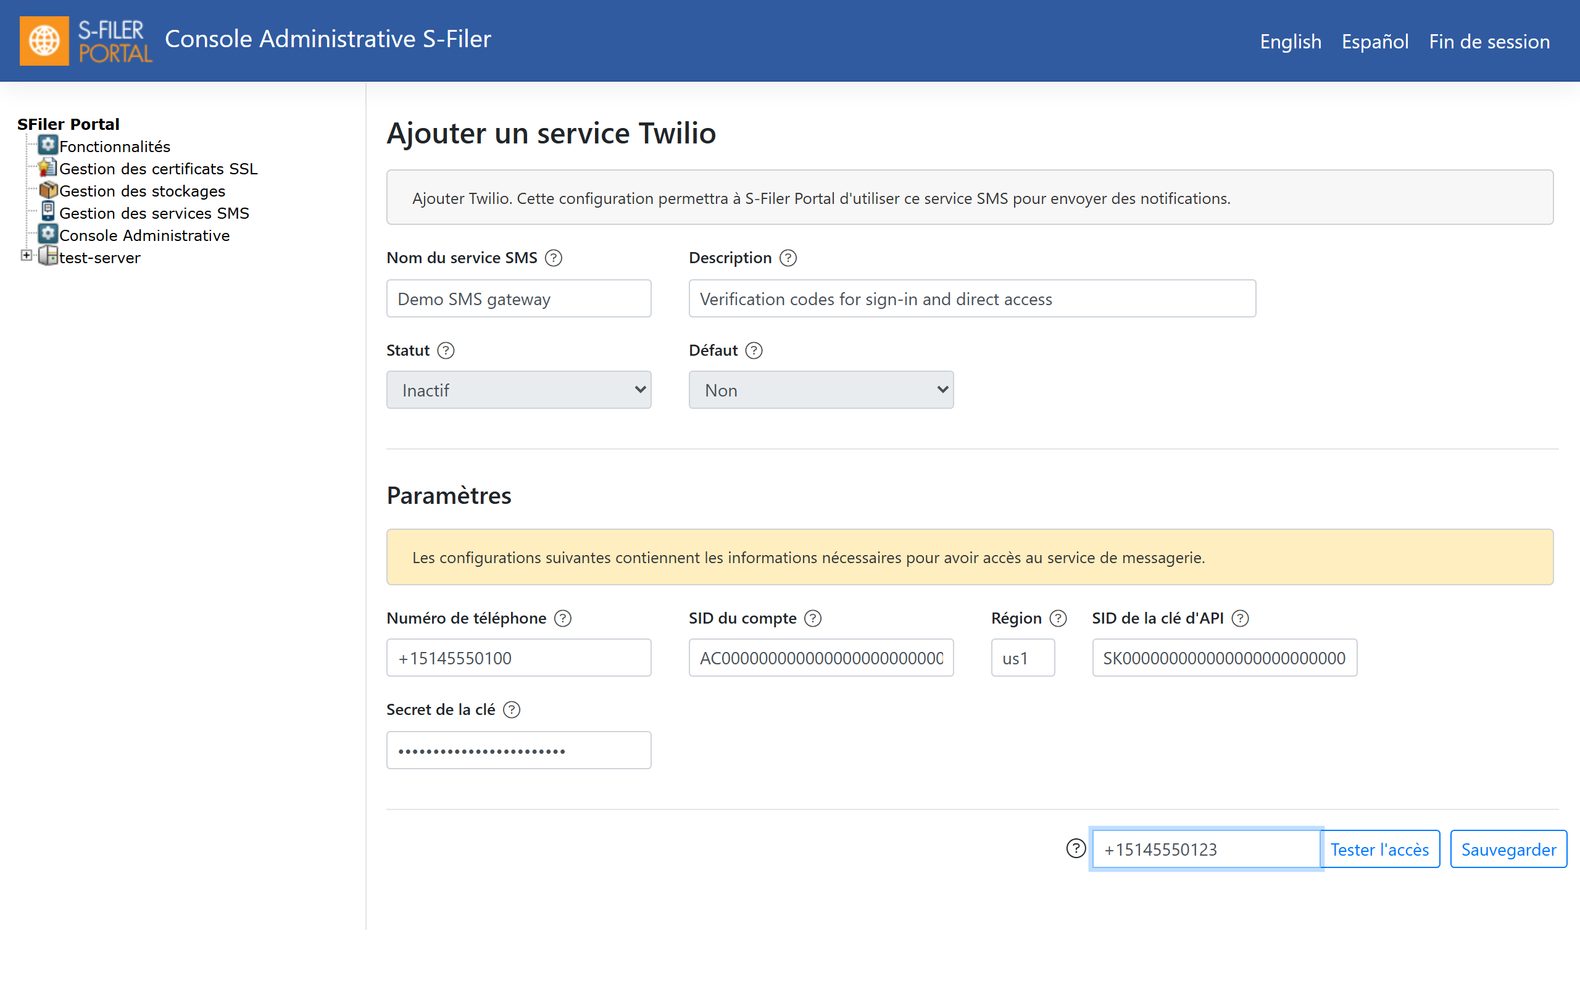
Pour les SMS, S-Filer Portal fonctionne avec Twilio, AWS SNS et Azure Communication Services. Vous configurez le fournisseur dans la console d’administration et le testez sur place.
Quand une méthode est retirée
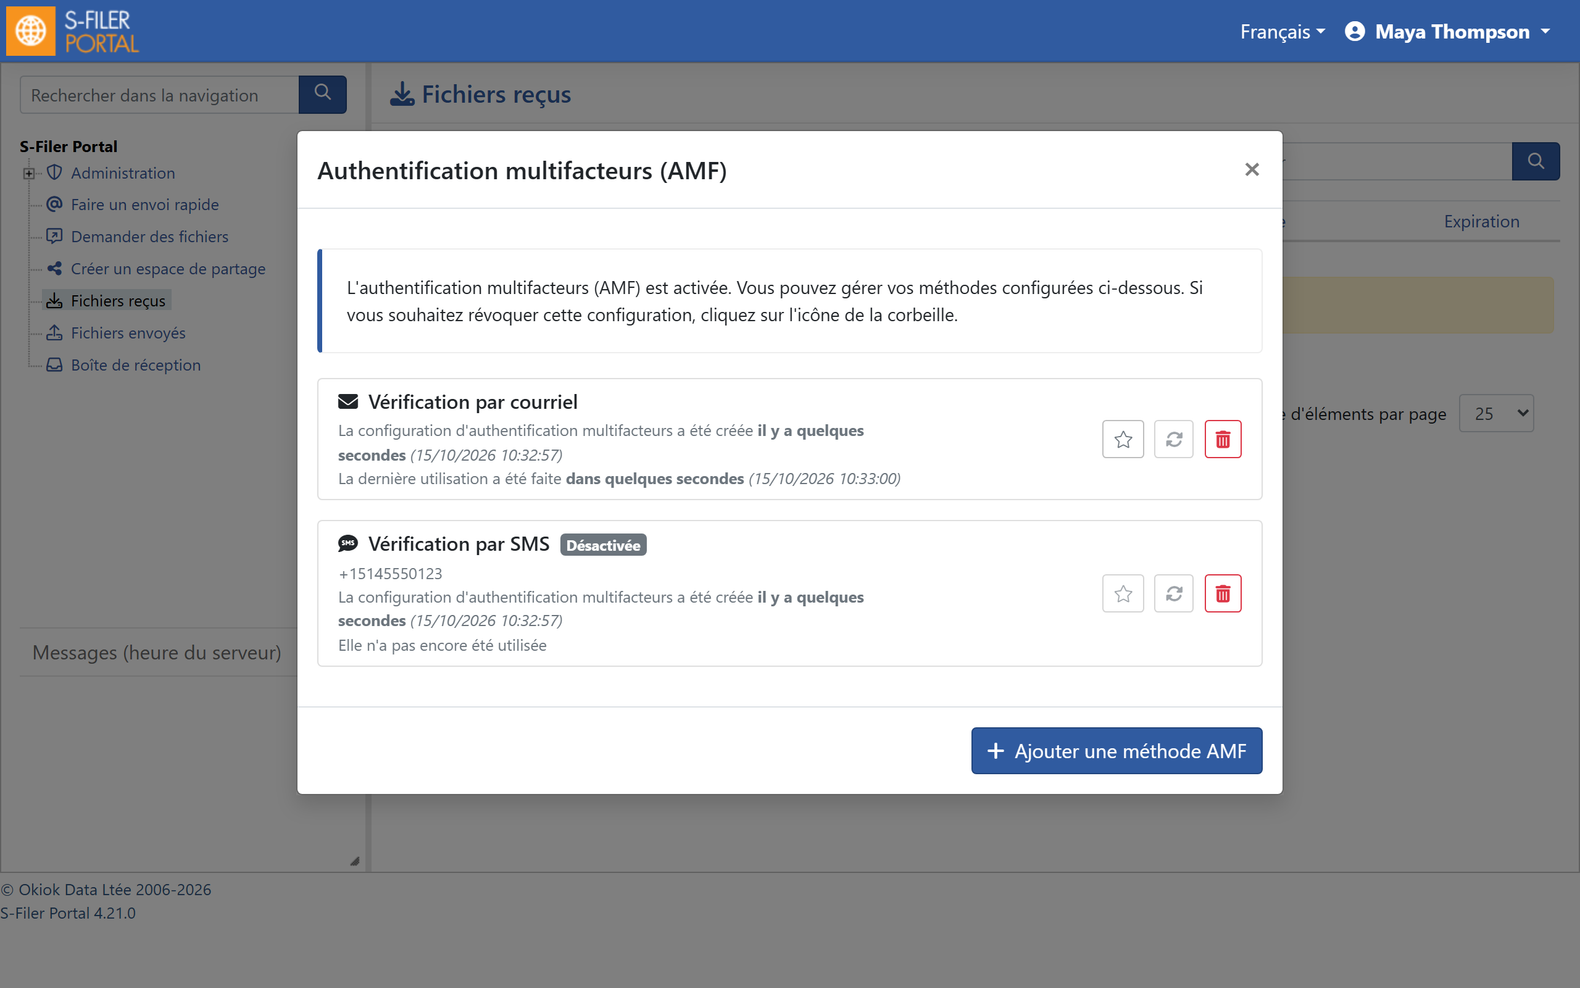
Désactivez une méthode que vos utilisateurs avaient configurée, et elle reste dans leur profil avec la mention Désactivée. Ils ne peuvent plus s’en servir, et ils peuvent la supprimer. Des événements d’audit enregistrent l’ajout, la suppression et le début de l’inscription de chaque méthode par courriel ou par SMS.
Activer la fonctionnalité
Les codes par courriel et par SMS arrivent avec le drapeau de version 4.21. Activez ensuite les méthodes voulues dans Politique AMF, ou avec set-mfa-methods -email true -sms true. Les SMS exigent aussi un fournisseur SMS configuré.