Passons à
la technique
Les spécifications techniques complètes de S-Filer Portal: chiffrement et protocoles, authentification et identité, conformité, déploiement et prise en charge des plateformes.
Apprenez-en plus sur S-Filer Portal
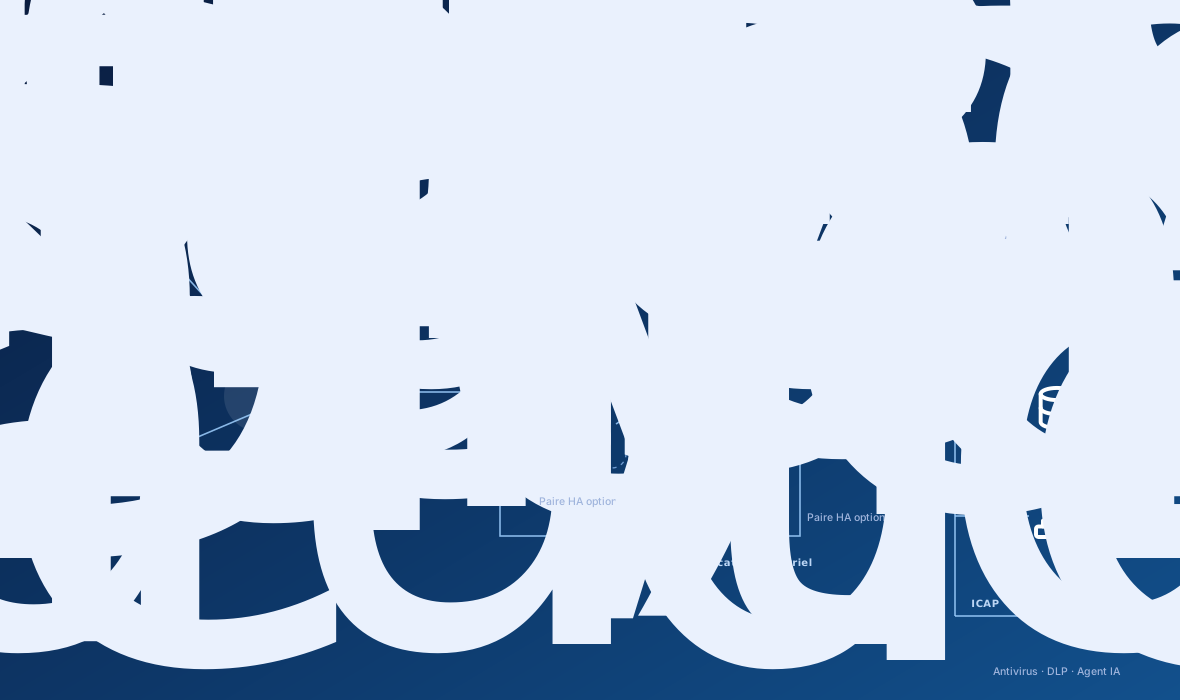
Architecture fonctionnelle
Comment S-Filer Portal s’intègre à votre environnement, de vos utilisateurs jusqu’au stockage, aux bases de données et aux annuaires en arrière-plan.
Déployez en mode SaaS ou sur site
Deux modèles de déploiement, distingués par qui administre la plateforme.
Sur site
S-Filer Portal fonctionne dans votre propre infrastructure: à 1, 2 ou 3 niveaux, sur des machines virtuelles Windows ou Linux ou dans des conteneurs Docker et Kubernetes, avec la base de données de votre choix. Vous l’installez, le maintenez et l’exploitez de bout en bout, appuyé par la méthodologie éprouvée et le soutien d’OKIOK.
SaaS
OKIOK héberge et administre S-Filer Portal dans un locataire Microsoft Azure dédié, dans la région que vous désignez, surveillé, corrigé et mis à niveau, pendant que vous exploitez votre propre service de transfert et gérez vos utilisateurs. Vous profitez de la plateforme complète, sans aucune infrastructure à provisionner, mettre à l’échelle ou entretenir.
Déploiement et exploitation
- Topologie à 1, 2 ou 3 niveaux
- Passerelle de protocoles en DMZ relayant FTP, FTPS et SFTP
- Répartition de charge et proxy inverse (Apache mod_proxy, IIS ARR)
- Composants serveur / passerelle / CLI modulaires sous Windows et Linux
- Mises à niveau sur place préservant la configuration
- Intégration des services et réglage de la performance (tas Java, délais, concurrence)
Tout automatiser, par programmation
Une API REST complète et une interface en ligne de commande scriptable permettent à des systèmes externes, à des agents IA et à des automatisations sur mesure d’effectuer et de gérer les opérations de transfert de fichiers exactement comme le ferait un opérateur humain, par programmation et à grande échelle.
Au-delà de l’API, S-Filer Portal s’intègre d’emblée à vos annuaires, à votre stockage infonuagique et réseau et à vos bases de données, et se connecte à des services d’analyse de contenu ICAP pour l’antivirus et le DLP. Des outils en ligne de commande et des protocoles normalisés l’étendent à pratiquement n’importe quel système.
Sécurisé par conception, audité chaque année
 Tests d’intrusion annuels
S-Filer Portal est conçu dès le départ pour être sécurisé: les fichiers sont chiffrés au repos en AES-256 dans des coffres virtuels sécurisés, les transferts sont protégés par TLS avec chiffrement de bout en bout optionnel, et l’authentification forte est assurée par votre fournisseur d’identité SAML ou OpenID Connect de choix.
Chaque changement suit un processus formel de gestion des changements avec plan de retour arrière, audité chaque année selon ISO 27001. Une firme comptable indépendante examine le service SaaS sur une période d’audit complète et délivre une attestation SOC 2 Type 2 annuelle. La plateforme est testée par une équipe professionnelle de sécurité offensive au moyen d’analyses et de tests d’intrusion annuels.
Chiffrement et gestion des clés
- Paires de clés RSA par utilisateur et par communauté (2048/4096 bits)
- Encapsulation des clés de fichier dans une enveloppe PKCS7
- Autorité de certification interne
- Rotation, révocation et rechiffrement des clés
- Chiffrement transparent des données (TDE) pour le matériel de clés stocké
- Stockage obfusqué des clés privées, à accès strictement contrôlé
Renforcement web et gestion des sessions
- Application de HTTPS et de HSTS
- Témoins (cookies) sécurisés
- Protection contre le détournement de clic (iFrame)
- Témoins de session gérés avec expiration après inactivité
- Liste d’autorisation d’adresses IP (plages CIDR)
Audit et surveillance
- Activation de l’audit par catégorie et par événement, appliquée en temps réel
- Entrées d’audit de vérification d’intégrité intégrées
- Exportation PDF et CSV avec filtres par date et type d’événement
- Transmission vers un SIEM par syslog (force brute, exfiltration, suppression massive)
Spécifications
Tout ce qu’il faut pour évaluer, déployer et intégrer S-Filer Portal.
Chiffrement et cryptographie
- Chiffrement
- AES-256Suites de chiffrement recommandées
- Hachage
- SHA-256Algorithmes de hachage recommandés
- Protection du contenu
- S/MIME V3 et PKCS#7
- Certificats
- X.509 V3
- Chiffrement de bout en bout
- En option
Protocoles et transport
- Protocoles de transfert
- HTTPS, SFTP, FTPS, SCP, SSH
- Sécurité du transport
- HTTPS/SSL, TLS 1.2 et TLS 1.3
- Cryptographie
- Signature numérique et clé publique basées sur des suites de chiffrement recommandées
Authentification et identité
- Mots de passe
- Active Directory ou comptes locaux
- SSO
- Kerberos, Active Directory, tout IdP SAML 2.0 (Entra ID, Okta, Ping, ADFS, etc.), OpenID Connect
- Intégration aux annuaires
- LDAP
- MFA
- OTP temporel RFC 6238, courriel, SMS
- Authentification des API
- Jetons d’API
- Authentification SMTP
- OAuth 2.0
Conformité
- Normes et réglementations prises en charge
- PCI DSSHIPAALoi 25 du QuébecTGV de Santé QuébecRGPDLPRPDE
Déploiement SaaS
- Plateforme infonuagique
- Locataire Microsoft Azure dédié
- Résidence des données
- Région Azure désignée par le client
- Base de données
- Azure SQL
Déploiement sur site
- Architecture
- À 1, 2 ou 3 niveaux avec passerelle en DMZ
- Hébergement
- Machines virtuelles, conteneurs Docker et Kubernetes
- Systèmes d’exploitation
- Windows Server 2016 ou plus récentLinux (toutes distributions)
- Bases de données
- MS SQL, Oracle, MySQL / MariaDB
Prise en charge des clients
- Navigateurs web
- Edge, Firefox, Chrome, Safari
- Mobile
- iOS et Android
- Application mobile
- S-Filer Sanctum (iOS / Android)
- Clients de transfert
- Tout client HTTPS, SFTP, FTPS, SSH ou SCP
- Accessibilité
- WCAG 2.1 AA
- Conception adaptative
- S’adapte à tout appareil, du mobile au poste de travail
Gestion et évolutivité
- Administration
- Console web
- Politiques
- Échelle globale, communauté et partage
- Délégation
- Administration déléguée des utilisateurs, des groupes et des communautés
- Évolutivité
- Pratiquement illimitée
Documentation produit
La documentation technique complète se trouve dans la documentation produit en ligne.
Posez vos questions techniques à nos experts
Vous évaluez S-Filer Portal pour votre environnement? Discutez avec nos experts produit d’architecture, d’intégrations, de déploiement, de sécurité, d’automatisation ou de toute autre exigence technique que vous devez valider.
Vous préférez poursuivre votre exploration par vous-même? Consultez les ressources S-Filer Portal.